Deaddrop
Een berichtensysteem voor kleine groepen dat je zelf host. Berichten worden in de browser versleuteld, door de afzender ondertekend en na één keer lezen van de server gewist. Gewone PHP en JavaScript, open source.
Gratis en zonder account: de broncode en de releases staan op GitHub.
Zie het zelf.
Berichten die alleen de ontvanger kan lezen.
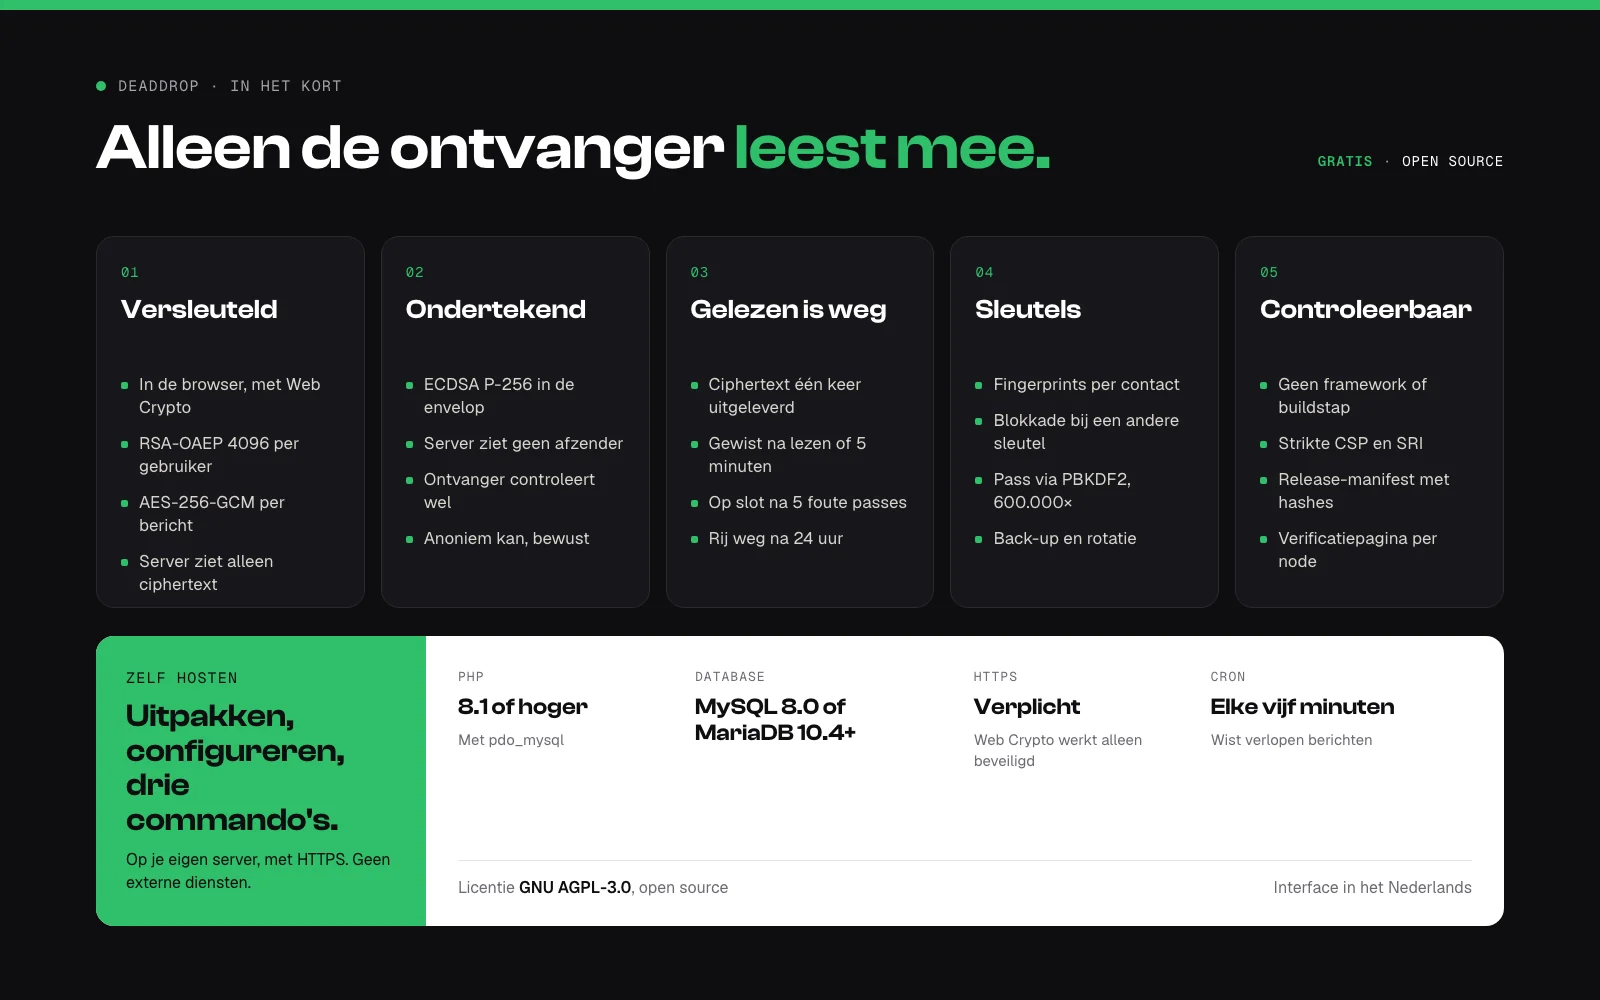
Versleuteld in de browser
RSA-OAEP 4096 per gebruiker en AES-256-GCM per bericht, via de Web Crypto API van de browser. De server bewaart alleen ciphertext.
Ondertekend, of anoniem
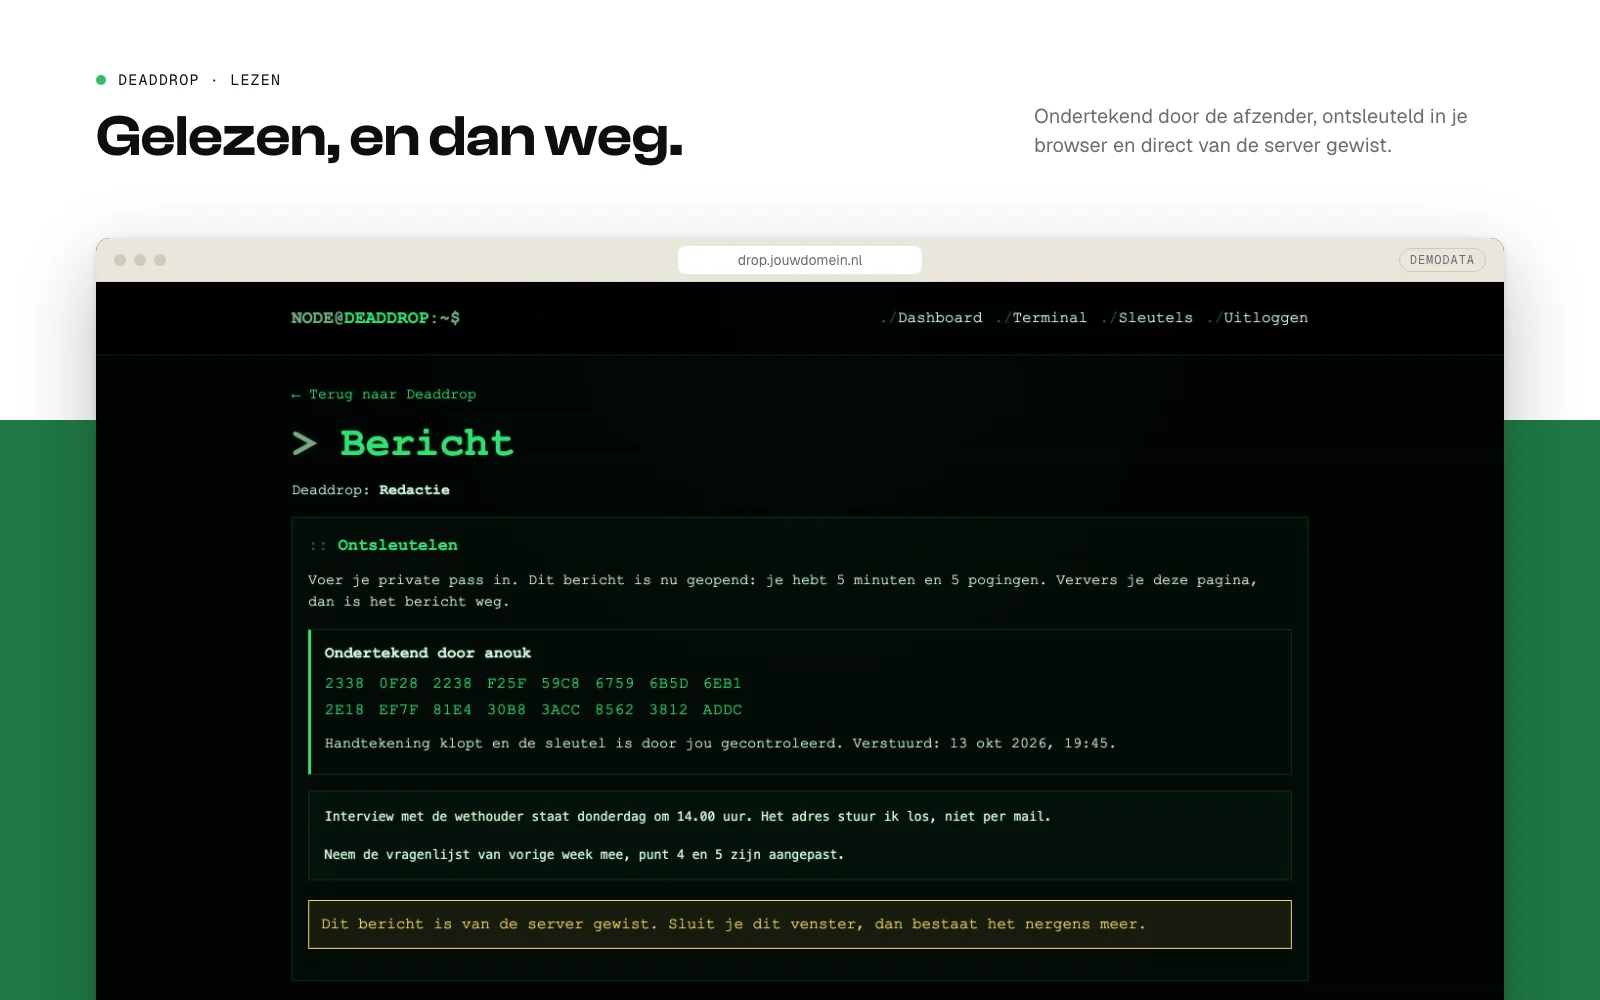
De handtekening (ECDSA P-256) reist mee in de versleutelde envelop: de server ziet de afzender niet, de ontvanger kan hem controleren. Anoniem versturen is een bewuste keuze.
Burn after read
De server levert een bericht één keer uit en wist het na ontsleutelen, na vijf minuten of na vijf foute pogingen. Verlopen berichten verdwijnen uit de database.
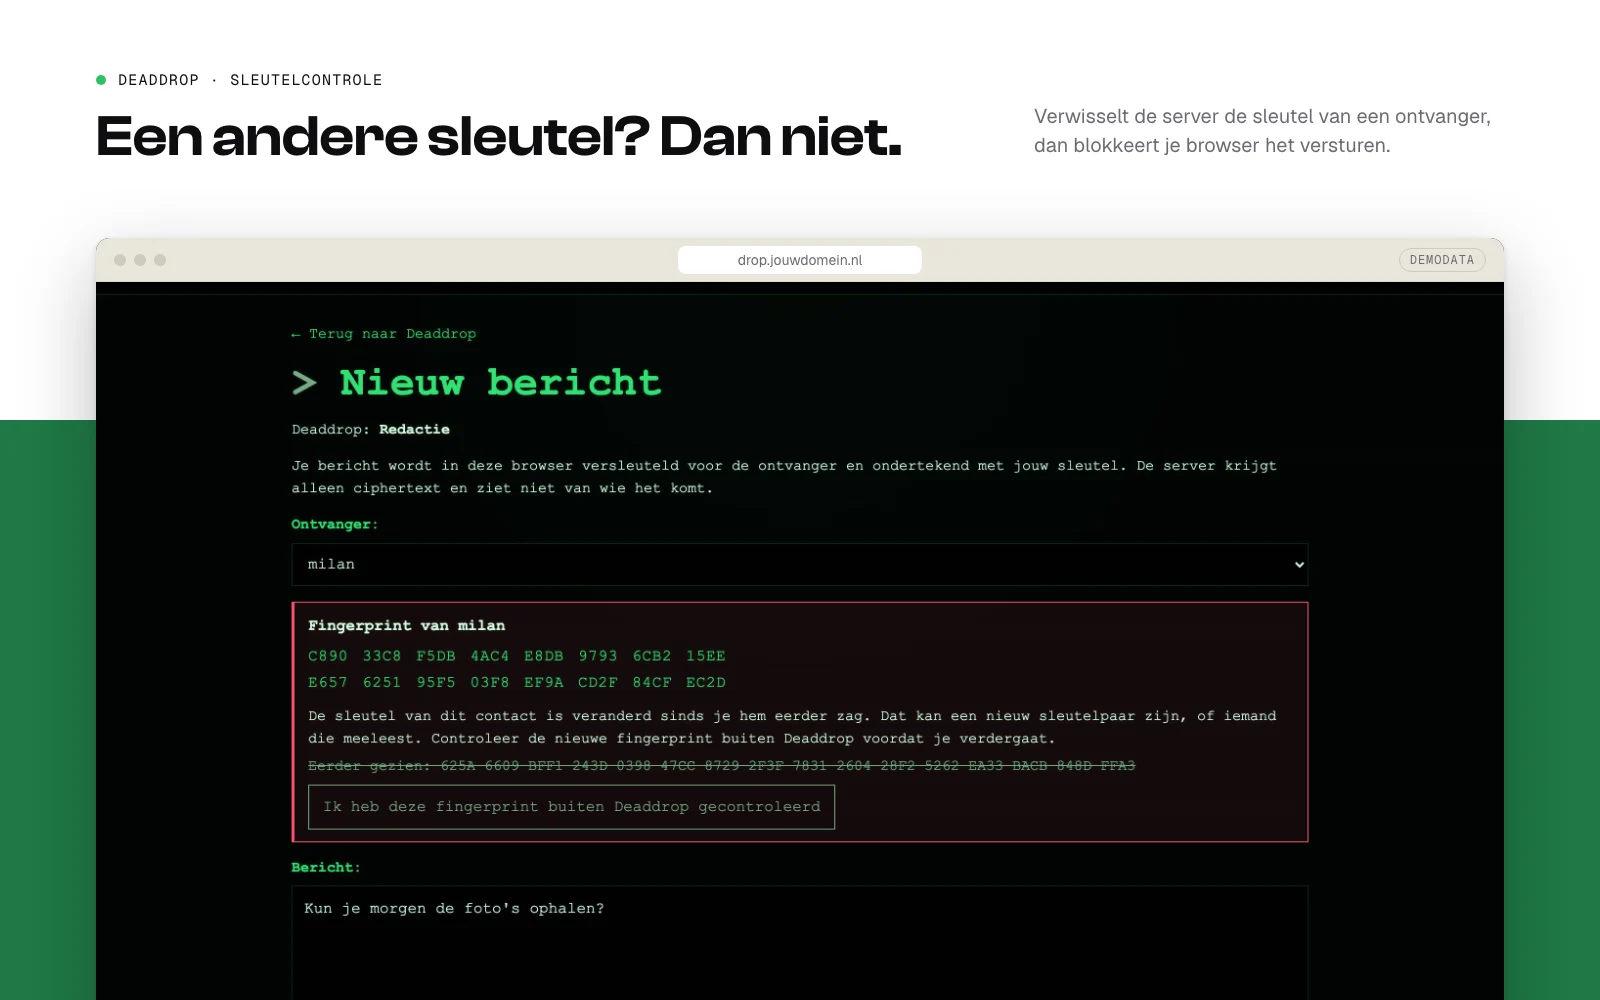
Fingerprints en pinning
Vergelijk de fingerprint van een contact buiten Deaddrop. Verandert een sleutel, dan blokkeert je browser het versturen tot je opnieuw hebt gecontroleerd.
Sleutels in eigen hand
Je private pass verlaat je browser nooit (PBKDF2, 600.000 iteraties). Wijzig hem, maak een back-up van je ingepakte sleutels of roteer naar een nieuw sleutelpaar.
Controleerbare code
Zonder framework of buildstap, dus de code op GitHub is precies de code die draait. Met een strikte Content-Security-Policy en een verificatiepagina die laat zien welke bestanden een node echt uitlevert.
Wat het niet is.
Het threat model in de repository beschrijft dit precies. De belangrijkste punten:
Niet voor gedeelde hosting
Het draait er wel, maar de hoster kan overal bij. Gebruik een server die je zelf beheert.
De server levert de code
Wie een node beheert, zou de JavaScript kunnen aanpassen. Deaddrop maakt dat controleerbaar, niet onmogelijk.
Geen forward secrecy
Eén sleutelpaar per gebruiker. Burn after read houdt de hoeveelheid oude ciphertext klein.
Geen herstel
Een vergeten private pass is niet terug te halen. Bewaar de sleutelback-up offline.
Van GitHub tot draaiende node.
Naar GitHub
De broncode staat openbaar op GitHub. Je hebt geen account nodig en betalen hoeft niet.
Clonen of downloaden
Clone de repository of download de zip van een release. Elke release bevat een manifest met hashes om hem tegen te controleren.
Installeren
Zet hem op je server, wijs de webserver naar de map public, vul de configuratie in en draai drie commando's. Zet HTTPS en de cronjob aan. De handleiding stap voor stap staat in de repository.
Licentie: GNU AGPL-3.0. Je mag Deaddrop gebruiken, aanpassen en delen. Bied je een aangepaste versie aan anderen aan, ook als webdienst, dan moet je hun de broncode van jouw versie geven.
Deze aanpak in je eigen applicatie?
We bouwen webapplicaties waarin gevoelige gegevens beschermd blijven. Start een aanvraag of lees eerst hoe we Deaddrop bouwden.